Mengatur Autentikasi
Buka di CMSKetika beberapa API berbagi credential yang sama, misalnya semua action yang Anda import dari satu schema OpenAPI, Anda dapat mengonfigurasi authentication sekali dan menerapkannya ke semuanya dalam satu langkah. Tutorial ini memandu Anda memakai Set authentication di halaman Custom API, dengan API proyek milik Atlas, asisten operasional Kirana Group.
Sebelum memulai
- Anda memiliki setidaknya satu API di halaman Custom API, baik yang ditambahkan manual (Menghubungkan API Anda) maupun dari spec (Import OpenAPI schema). Atlas memiliki
get_project_statusdanlist_projects. - Anda memiliki credential untuk API tersebut: token, username dan password, key header kustom, atau detail OAuth.
- Anda sudah tahu cara menguji dan mem-publish perubahan. Lihat Preview dan Publish Perubahan.
Tentang API sampel: Kirana Projects API yang dipakai di tutorial-tutorial ini adalah sampel publik dan tidak menerima credential. Jika Anda mengirim Bearer token, API ini menjawab
403. Projects API Kirana yang sebenarnya akan memerlukan Bearer token, dan itulah situasi yang dijelaskan halaman ini. Jika Anda mengikuti tutorial dengan sampel, klik Cancel di akhir Langkah 3 alih-alih Apply to N APIs, atau kembalikan API ke None setelahnya.
Kapan Menggunakan Fitur Ini
Gunakan Set authentication ketika:
- Anda baru saja mengimpor beberapa API dari schema OpenAPI dan perlu menambahkan credential ke semuanya sekaligus
- Beberapa API yang sudah ada di agent Anda memakai token atau username dan password yang sama, dan Anda perlu merotasi atau memperbarui credential tersebut
- Anda ingin menerapkan atau menghapus authentication pada sekumpulan API tertentu tanpa mengedit satu per satu
Tipe Authentication yang Didukung
| Authentication type | Kapan digunakan |
|---|---|
| None | Endpoint publik, tidak perlu credential. Juga menghapus authentication yang ada. |
| Basic | API yang menggunakan username dan password |
| Bearer | API yang diamankan dengan Bearer token statis |
| Custom | API dengan nama header kustom (misalnya X-API-Key) |
| Oauth | API yang diamankan dengan OAuth 2.0 (Client Credentials atau Google Service Account) |
Langkah 1: Buka Set authentication
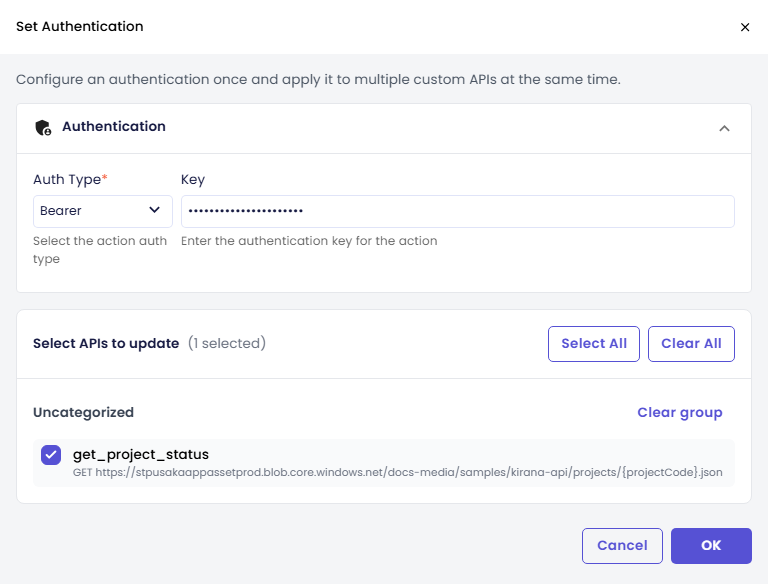
Pada halaman Custom API, buka More actions lalu klik Set authentication. Drawer Set authentication terbuka dengan kalimat "Set the authentication once and apply it to several custom APIs. It replaces what each of them has now."
Langkah 2: Konfigurasikan Authentication
Pada bagian Authentication, pilih Authentication type yang sesuai dengan API Anda. Field untuk tipe tersebut muncul di sebelahnya. Untuk Projects API Kirana, pilih Bearer dan tempel token ke Token. Nilainya disamarkan saat Anda mengetik.
| Authentication type | Field yang diisi |
|---|---|
| Bearer | Token: nilai token |
| Basic | Username dan Password |
| Custom | Header name (misalnya X-API-Key) dan Key. qlar mengirim Header name: Key di setiap request. |
| Oauth | OAuth provider (Client Credentials atau Google Service Account), Token URL, dan credential provider tersebut. Lihat Referensi Detail Authentication. |
| None | Tidak ada field. Gunakan untuk menghapus authentication dari API yang dipilih. |
Langkah 3: Pilih API dan Terapkan
Di bawah APIs to update, centang API yang akan mendapat authentication ini. API dikelompokkan berdasarkan category; API tanpa category ada di bawah Uncategorized. Header menunjukkan berapa yang dipilih, misalnya 1 of 3 selected.
- Select all mencentang semua API di daftar.
- Clear all menghapus centang semua API.
- Checkbox di header sebuah category mencentang atau menghapus centang semua API di category tersebut. Gunakan Search APIs untuk mencari API berdasarkan nama.
Pada screenshot, get_project_status tercentang. Untuk Atlas, centang juga list_projects, karena keduanya memanggil API yang sama.
Klik Apply to N APIs, dengan N mengikuti pilihan Anda (tombol ini nonaktif sampai setidaknya satu API dicentang). Konfirmasi akan menanyakan Replace authentication?, menyebutkan berapa API yang kehilangan authentication saat ini, dan memperingatkan bahwa perubahan lain di halaman ini ikut tersimpan. Klik Yes.
Catatan: Tindakan ini menimpa authentication yang ada pada setiap API yang dipilih. API yang tidak Anda pilih tidak diubah.
Langkah 4: Konfirmasi Penyimpanan
Setelah Anda mengklik Yes, authentication baru langsung tersimpan, jadi Anda tidak perlu mengklik Save all changes. CMS menampilkan Custom APIs saved.
Authentication yang diperbarui disimpan sebagai draft. Pengguna sungguhan baru mendapatkannya setelah Anda mengklik Publish di bar atas.
Periksa hasilnya
- Di daftar, chip di samping setiap API yang diperbarui sekarang menunjukkan tipe authentication baru, misalnya Bearer alih-alih None.
- Klik salah satu API yang diperbarui, lalu Test API di footer drawer. Bagian API menampilkan Authentication yang baru. Isi contoh nilai, misalnya
KG-2041, lalu klik Call API. Status401atau403biasanya berarti credential salah, atau, untuk sampel publik, bahwa API tersebut sama sekali tidak menerima credential. - Pada panel preview, ajukan pertanyaan yang seharusnya memicu salah satu API yang diperbarui, misalnya "What is the status of KG-2041?", dan pastikan Atlas menjawab dengan data sungguhan.
- Klik Publish jika semuanya berfungsi. Lihat Preview dan Publish Perubahan.
Referensi Detail Authentication
Bearer token
| Field | Deskripsi |
|---|---|
| Key | Nilai token lengkap (tanpa prefix Bearer ; qlar menambahkannya otomatis) |
Basic authentication
| Field | Deskripsi |
|---|---|
| Username | Username akun |
| Password | Password akun |
Custom header
| Field | Deskripsi |
|---|---|
| Header name | Nama HTTP header yang diharapkan API Anda (misalnya X-API-Key atau Authorization) |
| Key | Nilai yang dikirim di header tersebut |
OAuth 2.0, Client Credentials
| Field | Deskripsi |
|---|---|
| Token URL | Endpoint yang dipanggil qlar untuk mendapatkan access token |
| Client ID | Identifier client OAuth Anda |
| Client secret | Secret client OAuth Anda |
| Scopes | Scope OAuth yang dibutuhkan API Anda (opsional). Ketik setiap scope lalu tekan Enter. |
OAuth 2.0, Google Service Account
| Field | Deskripsi |
|---|---|
| Token URL | Sudah terisi otomatis (https://oauth2.googleapis.com/token) |
| Google Service Account JSON | File key service account Anda dari Google Cloud Console |
| API Scopes | Scope Google API yang harus dicakup token |
| User Delegation (Optional) | Email user yang akan di-impersonate. Wajib untuk Gmail API, opsional untuk Calendar API. |
Langkah berikutnya
- Berikutnya dalam alur: Menghubungkan MCP Server, untuk memberi agent Anda banyak tool dari satu koneksi server.
- Menghubungkan API Anda: konfigurasikan authentication untuk satu API action.
- Using Plugins: gunakan integrasi siap pakai yang menangani authentication untuk Anda.